Tim Jambor
Head of Offensive Security aus Dortmund
Ich greife Systeme an, bevor es andere tun.
Mein Fachgebiet ist die Offensive Security: Anwendungen, Schnittstellen, Cloud und Quellcode so zu testen, wie es echte Angreifer tun würden. Seit KI mitspielt, beschäftigt mich vor allem eine Frage: Wer behält dabei die Kontrolle?
Wie ich auf KI und Angriffe blicke
Die Methoden sind nicht neu, das Tempo schon
KI erfindet keine neuen Angriffe. Sie macht bekannte schneller und bringt sie in Reichweite von Leuten, die das vorher nicht konnten.
Verteidigung beginnt mit Wissen
Wer nicht weiß, welche Anwendungen und Prozesse er betreibt, kann sie nicht schützen. Erst dann lohnt es sich, die Kräfte auf die kritischsten Lücken zu richten.
Kontrolle schlägt Werkzeug
Ein KI-Agent darf angreifen, aber nie unbeaufsichtigt. Entscheidend ist, wer jeden Schritt freigibt und wer ihn stoppen kann.
„Der Unterschied zwischen einem entgleisten Testlauf und verantwortungsvoller offensiver Security liegt nicht im Werkzeug, sondern in der Kontrolle darüber.“
Woran ich arbeite
Mit meinem Team bei adesso habe ich dafür AttackAI gebaut. KI-Agenten greifen dabei autorisiert an, nutzen Schwachstellen aus und verketten Einzelbefunde zu echten Angriffspfaden. Ein Mensch steuert jeden Einsatz, riskante Schritte brauchen eine Freigabe, und es gibt immer eine Stopp-Taste.
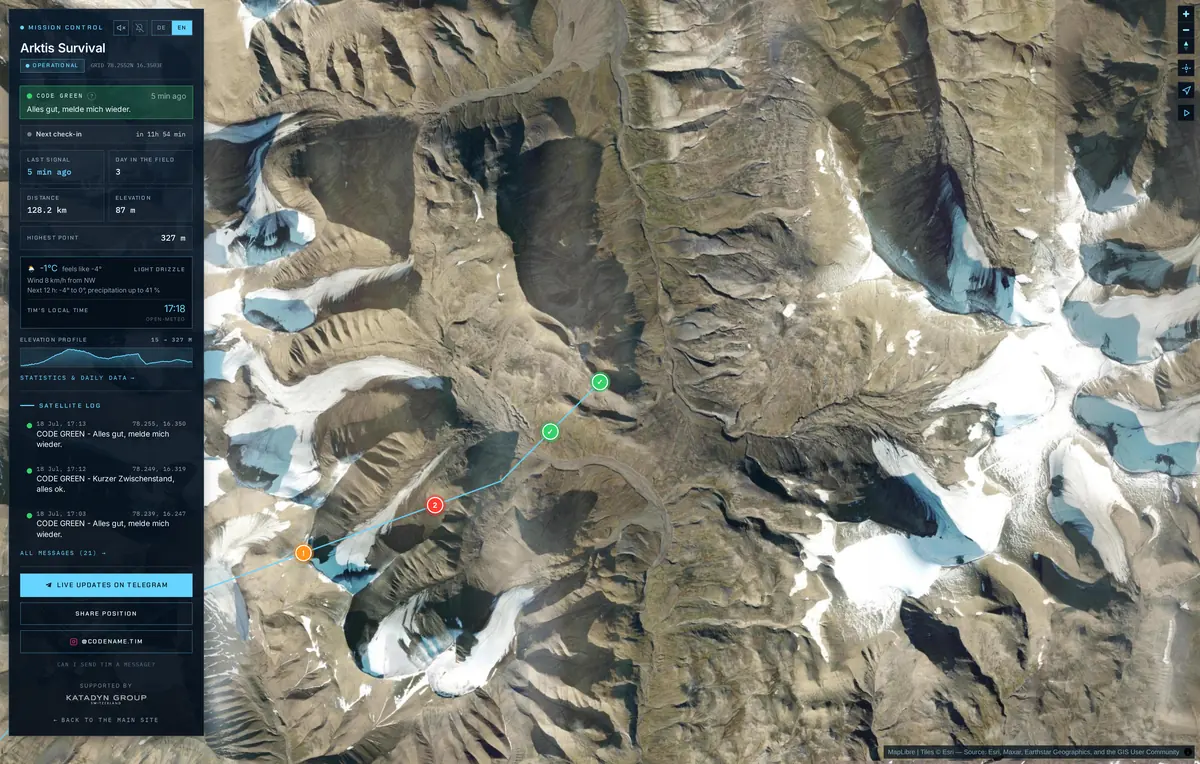
Eigenes Projekt: Mission Control
Für meine Expeditionen habe ich mir ein eigenes Tracking-System gebaut.
Ein Garmin-inReach sendet die Position per Satellit, Mission Control zeigt Route, Check-ins und Status live und startet automatisch die Alarmierung, wenn ein Check-in ausbleibt. Dazu gehören eine Web-App mit Push-Benachrichtigungen und Apps für iOS und Android.
Beiträge
-
Blogbeitrag16. Oktober 2026
Wenn die KI selbst zum Angreifer wird
Wie KI-Modelle bei Tests in reale Systeme eingedrungen sind und warum die Kontrolle über das Werkzeug wichtiger ist als das Werkzeug selbst.
-
Podcast IT-Tacheles7. Oktober 2026
Pentest & AttackAI: Wer seine Lücken nicht kennt, ist nicht souverän
Mit Peter de Lorenzi über KI-gestützte Angriffe, digitale Souveränität und warum niemand die KI unbeaufsichtigt arbeiten lässt.
Über mich
- Beruf
- Head of Offensive Security bei adesso SE
- Schwerpunkte
- Offensive Security, Red Teaming, Sicherheit von KI-Systemen
- Ehrenamt
- Richter am Kreissportgericht Dortmund, Freiwillige Feuerwehr
- Zuhause
- Dortmund